
10 ошибок, которые допускают владельцы смартфонов
Смартфон может стать почти полноценной заменой домашнему компьютеру или ноутбуку. Но большинство пользователей до сих пор воспринимают его как дорогой телефон с наворотами. Последствия такого отношения обычно печальны. Вот перечень самых частых ошибок, которые допускают владельцы смартфонов.
 1. На смартфоне не стоит пароль
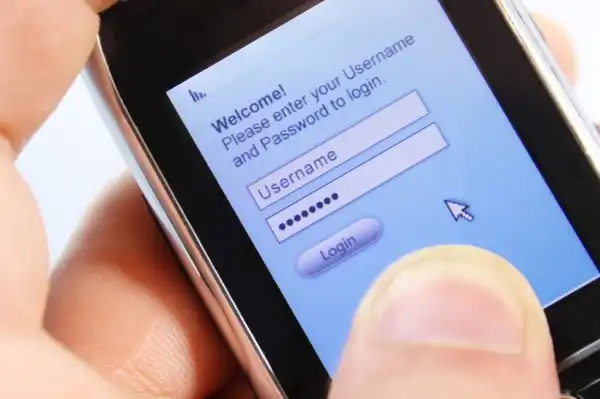
На ноутбуках часто стоит защитный пароль. Мы носим их с собой, и нам явно не понравится, если каждый желающий беспрепятственно сможет залезть в наш ноут. Забывая при этом, что смартфон – это тоже маленький портативный компьютер. И для посторонних он ещё более доступен, чем ноутбук. Ведь мы часто выкладываем смартфон и оставляем его на столе. Да и незапароленный смартфон вызывает повышенный интерес у воришек.
2. Покупки через мобильный браузер, а не через приложение

Все крупные онлайн-магазины предлагают своим клиентам специальное приложение для покупок. Дело в том, что данные в приложении труднее перехватить. Главное убедиться, что приложение подлинное и в нём нет «доработок» от «доброжелателей».
3. Мы забываем разлогиниваться в социальных и финансовых сервисах

Мы свято верим, что наш смартфон — только наш, и ни у кого нет к нему доступа (особенно если мы еще и первый пункт проигнорировали). Конечно, каждый раз заходя на нужный сайт, надоедает вводить логин и пароль. Но сохраняя такие данные открытыми, помните, что ваши личные данные и финансы могут стать общественным достоянием.
4. Смартфон автоматически подключается к любой открытой Wi-Fi сети

Это конечно удобно, но советуем вам прекратить такую практику. Вы же не знаете, кто администрирует эту сеть и каковы его намерения.
5. Постоянно включённый Bluetooth

Тоже замечательная приманка для мошенника. Смартфон можно взломать и через Bluetooth. Главное находиться поблизости с объектом взлома, что не так уж и трудно сделать. Например, где-то в супермаркете, стадионе, аэропорте и т.д.
6. Мы не удаляем данные из старых смартфонов перед продажей или дарением другому лицу

Вы не можете знать точно, у кого в результате окажется ваш старый аппарат. Поэтому советуем перед расставанием с ним удалить все ваши данные и сделать сброс на заводские настройки.
7. Скачиваем непонятные приложения из непроверенных источников

Помните, что бесплатный сыр бывает только в мышеловке. И найдя бесплатную версию платного приложения, не спешите радоваться. Возможно, такой «презент» сольёт все ваши логины, пароли и номера банковских карт мошенникам, а заодно ещё и разошлёт спам всем вашим знакомым.
8. Личная информация хранится на смартфоне
Ценную информацию (снимки «не для всех», документы и прочее) нельзя хранить на смартфоне в доступном виде. А тем более создавать папочку со всеми своими паролями и с любовью и заботой о мошенниках называть её «Пароли».
9. Не чистим историю в мобильном браузере
«Заметаем следы» и не забываем чистить историю в браузере. Её наличие очень даже может помочь злоумышленникам добраться до ваших личных данных.
10. На смартфоне не установлено приложение для удалённого форматирования

Конечно, если смартфон выкрали с целью скачать ваши данные, то это не поможет. Но, если вы его просто потеряли или у вас его украли с целью перепродажи, то так вы сможете обезопасить свою информацию от нового владельца.
Прочитали статью и решили, что автор – параноик? Ведь на ваших счетах нет миллионов, вы не сотрудник спецслужб, поэтому ваши данные вряд ли кого-то заинтересуют? Но не забывайте о простом баловстве и о спамерах.

На ноутбуках часто стоит защитный пароль. Мы носим их с собой, и нам явно не понравится, если каждый желающий беспрепятственно сможет залезть в наш ноут. Забывая при этом, что смартфон – это тоже маленький портативный компьютер. И для посторонних он ещё более доступен, чем ноутбук. Ведь мы часто выкладываем смартфон и оставляем его на столе. Да и незапароленный смартфон вызывает повышенный интерес у воришек.
2. Покупки через мобильный браузер, а не через приложение

Все крупные онлайн-магазины предлагают своим клиентам специальное приложение для покупок. Дело в том, что данные в приложении труднее перехватить. Главное убедиться, что приложение подлинное и в нём нет «доработок» от «доброжелателей».
3. Мы забываем разлогиниваться в социальных и финансовых сервисах
Мы свято верим, что наш смартфон — только наш, и ни у кого нет к нему доступа (особенно если мы еще и первый пункт проигнорировали). Конечно, каждый раз заходя на нужный сайт, надоедает вводить логин и пароль. Но сохраняя такие данные открытыми, помните, что ваши личные данные и финансы могут стать общественным достоянием.
4. Смартфон автоматически подключается к любой открытой Wi-Fi сети

Это конечно удобно, но советуем вам прекратить такую практику. Вы же не знаете, кто администрирует эту сеть и каковы его намерения.
5. Постоянно включённый Bluetooth

Тоже замечательная приманка для мошенника. Смартфон можно взломать и через Bluetooth. Главное находиться поблизости с объектом взлома, что не так уж и трудно сделать. Например, где-то в супермаркете, стадионе, аэропорте и т.д.
6. Мы не удаляем данные из старых смартфонов перед продажей или дарением другому лицу
Вы не можете знать точно, у кого в результате окажется ваш старый аппарат. Поэтому советуем перед расставанием с ним удалить все ваши данные и сделать сброс на заводские настройки.
7. Скачиваем непонятные приложения из непроверенных источников
Помните, что бесплатный сыр бывает только в мышеловке. И найдя бесплатную версию платного приложения, не спешите радоваться. Возможно, такой «презент» сольёт все ваши логины, пароли и номера банковских карт мошенникам, а заодно ещё и разошлёт спам всем вашим знакомым.
8. Личная информация хранится на смартфоне

Ценную информацию (снимки «не для всех», документы и прочее) нельзя хранить на смартфоне в доступном виде. А тем более создавать папочку со всеми своими паролями и с любовью и заботой о мошенниках называть её «Пароли».
9. Не чистим историю в мобильном браузере
«Заметаем следы» и не забываем чистить историю в браузере. Её наличие очень даже может помочь злоумышленникам добраться до ваших личных данных.
10. На смартфоне не установлено приложение для удалённого форматирования
Конечно, если смартфон выкрали с целью скачать ваши данные, то это не поможет. Но, если вы его просто потеряли или у вас его украли с целью перепродажи, то так вы сможете обезопасить свою информацию от нового владельца.
Прочитали статью и решили, что автор – параноик? Ведь на ваших счетах нет миллионов, вы не сотрудник спецслужб, поэтому ваши данные вряд ли кого-то заинтересуют? Но не забывайте о простом баловстве и о спамерах.
Смотрите также
 15 вещей из СССР, которые без сожаления заменили на современные аналоги, но о них до сих пор вспоминают с теплотой
 10 главных причин почему мы до сих пор не встретили инопланетян
 Почему до сих пор не построили орбитальную электростанцию, если это уже технически возможно?
 Умели же делать: 20+ старых вещиц, которые прекрасно работают до сих пор
 Древние мосты, которые используются до сих пор
 Сколько гигабайт может поместиться на флешку. И кто пользуется флешками до сих пор
Комментарии 8
Хе... мечтатель. Эти магазинные приложения - ровно тот же самый браузер, только специализированный, сляпанный кое-как на коленке из стандартного веб-кита, и работащий в точности через те же протоколы аутентификации и шифрования, что и обычные браузеры. Ибо большего просто не требуется - не те суммы, ради которых есть смысл наворачивать секретность и чрезмерно усложнять пользование (а такое усложнение - неизбежное следствие повышения безопасности).
Есть только одна группа приложений, которые реально обеспечивают повышенную безопасность - банковские клиенты (и то не всякие). Вот те да, поверх стандартных протоколов сетевого уровня еще наворачивают очень неслабое шифрование на уровне приложения и требуют очень строгого обращения, и пробить их практически нереально.
Где-нибудь в NY может и пригодится информация, у нас-же не вижу смысла.
Ну украдут они мой смартфон: преобретут много музыки, несколько фотографий и пассы от соцсетей, которые легко сбиваются при первом контакте с интернетом. :)
Есть только одна группа приложений, которые реально обеспечивают повышенную безопасность - банковские клиенты (и то не всякие). Вот те да, поверх стандартных протоколов сетевого уровня еще наворачивают очень неслабое шифрование на уровне приложения и требуют очень строгого обращения, и пробить их практически нереально.
и да, и нет. Даже если приложение - просто мобильная версия сайта, мы можем быть на "много" (в зависимости от платформы) процентов быть уверены, что оно ведет на нужный сайт, а не на vkomtakte\cbay\paypa1
Сначала в соц сетях выложат свою подноготную, а потом про телефоны вспоминают ;)
P/s c телефона лучше вообще ничего не покупать...